UTM을 통한 Xerosploit 공격 방어
실습 환경
UTM 내부의 PC구간(공격) / Admin구간(방어)
pc 구간 : Kali Linux / xerosploit 툴 사용
Admin 구간 : UTM 정책 설정
Xerosploit 공격 환경 구축
PC구간 컴퓨터에 Kali를 설치한 후
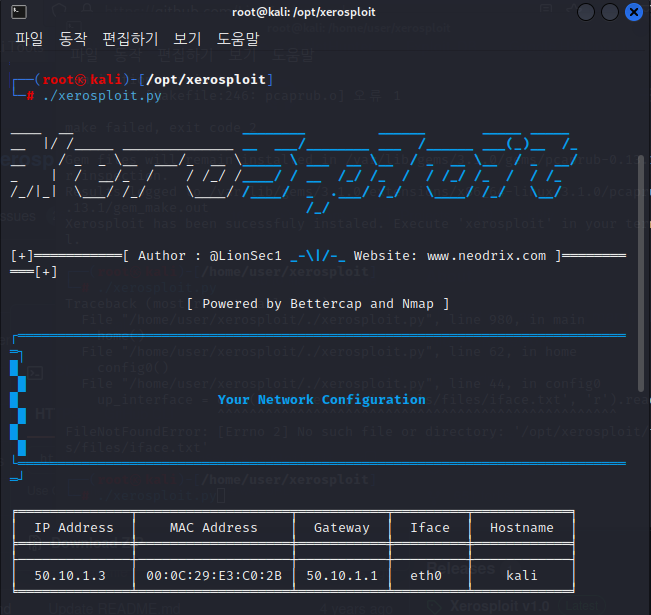
xerosploit 공격 툴을 설치 후 실행하였을때 다음과 같은 화면이 나온다.
scan 명령어를 통해
나와 같은 범위 네트워크 안에 있는 PC들을 검색하였다
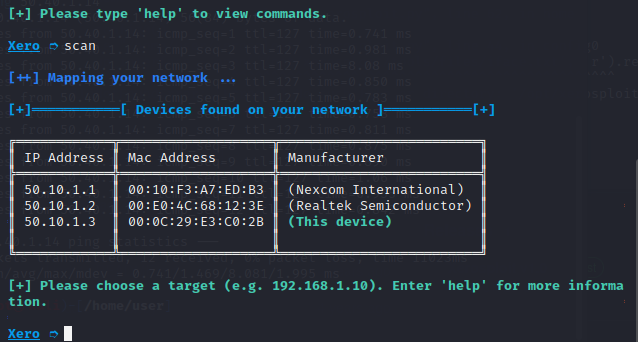
현재 내가 사용하는 공격 PC의 ip는 50.10.1.3인것을 확인하였고
Admin PC에 패킷이 날라가는지 확인을 위해 Ping 테스트를 해보았다
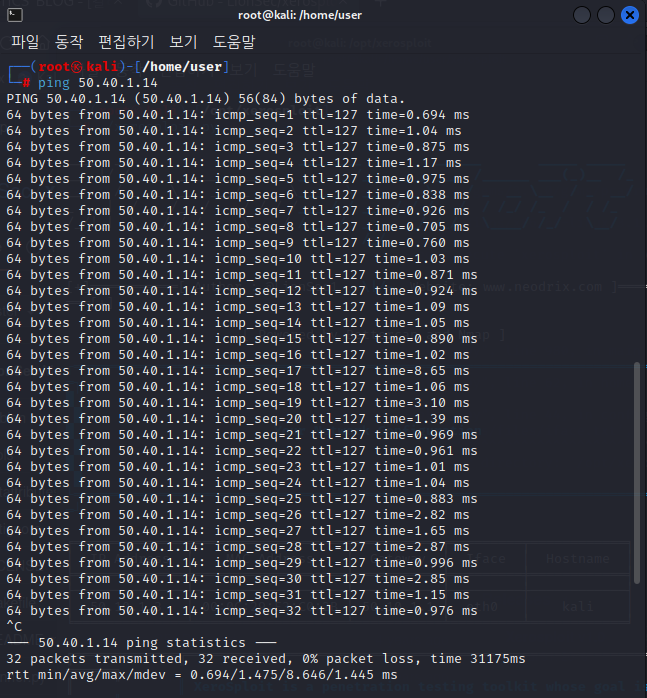
방어할 PC인 Admin의 ip는 50.40.1.14이며, 해당 ip로 보낸 Ping 패킷을 전부 받은걸 확인 가능하다
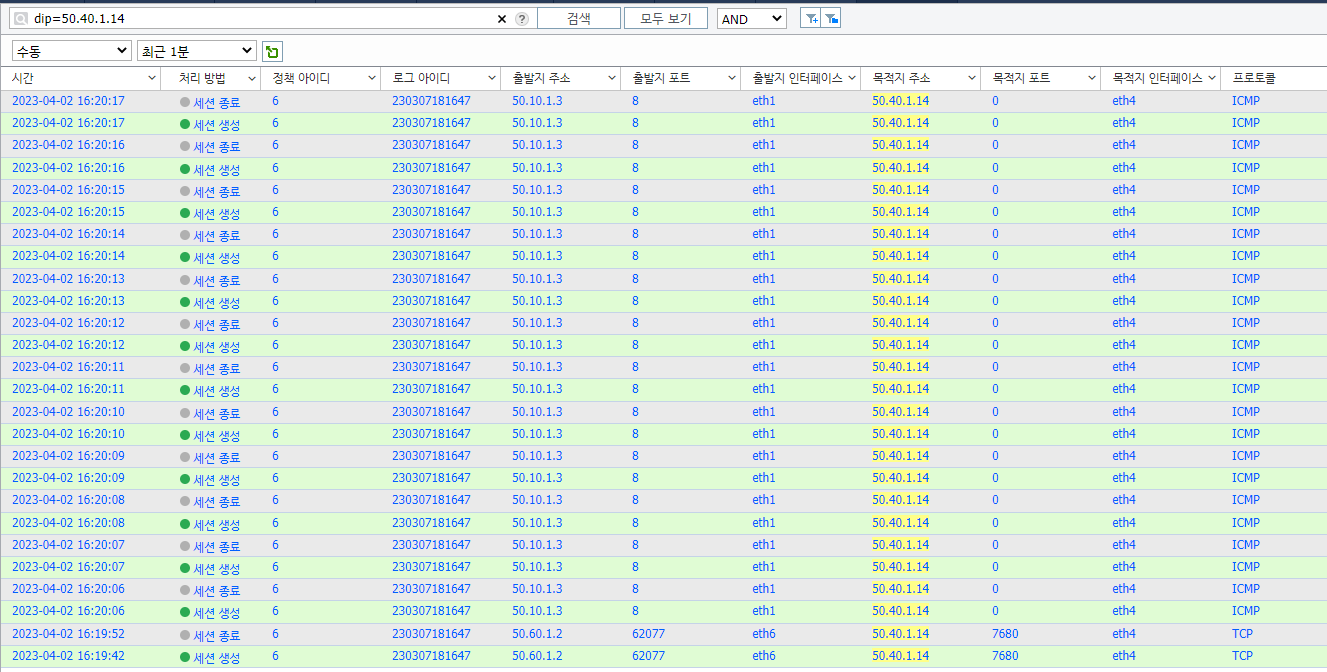
Admin에서도 패킷이 잘 날라왔는지 확인을 위해
UTM 로그를 살펴본 결과 다음과 같이 Ping이 잘 들어온것을 확인 할 수 있다
xerosploit 공격 진행
위에서 scan 명령어를 친 이후
타겟을 고르라는 안내가 뜬다
이때, 타켓을 Admin ip인 50.40.1.14를 입력해주고
어떠한 모듈 공격을 진행할것인지에 대한 답을, DOS로 입력하였다
그런다음 RUN 명령어를 통해 공격을 실행한다
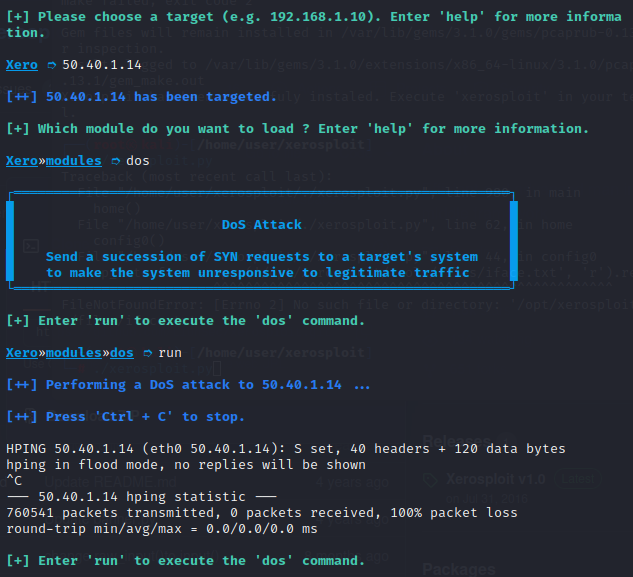
공격을 멈추고싶을때 Ctrl + C를 누르면 위의 사진처럼
패킷 전송 결과를 보여준다
확인 결과 760541개의 패킷을 보내고 received 100%로 전부 받았다는걸 알 수 있다
Admin PC에서 패킷 확인
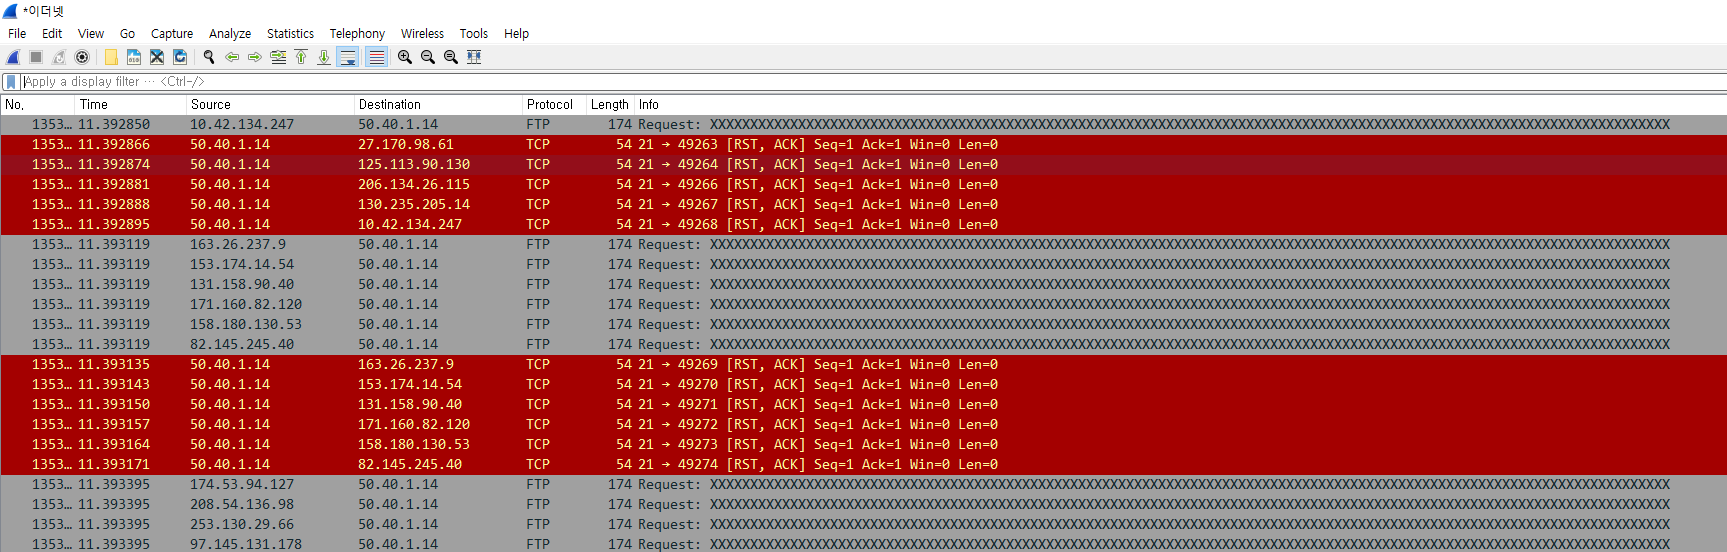
와이어샤크에서 확인한 DOS공격 패킷은 다음과 같고
UTM로그에 잡힌 패킷을 아래와 같다
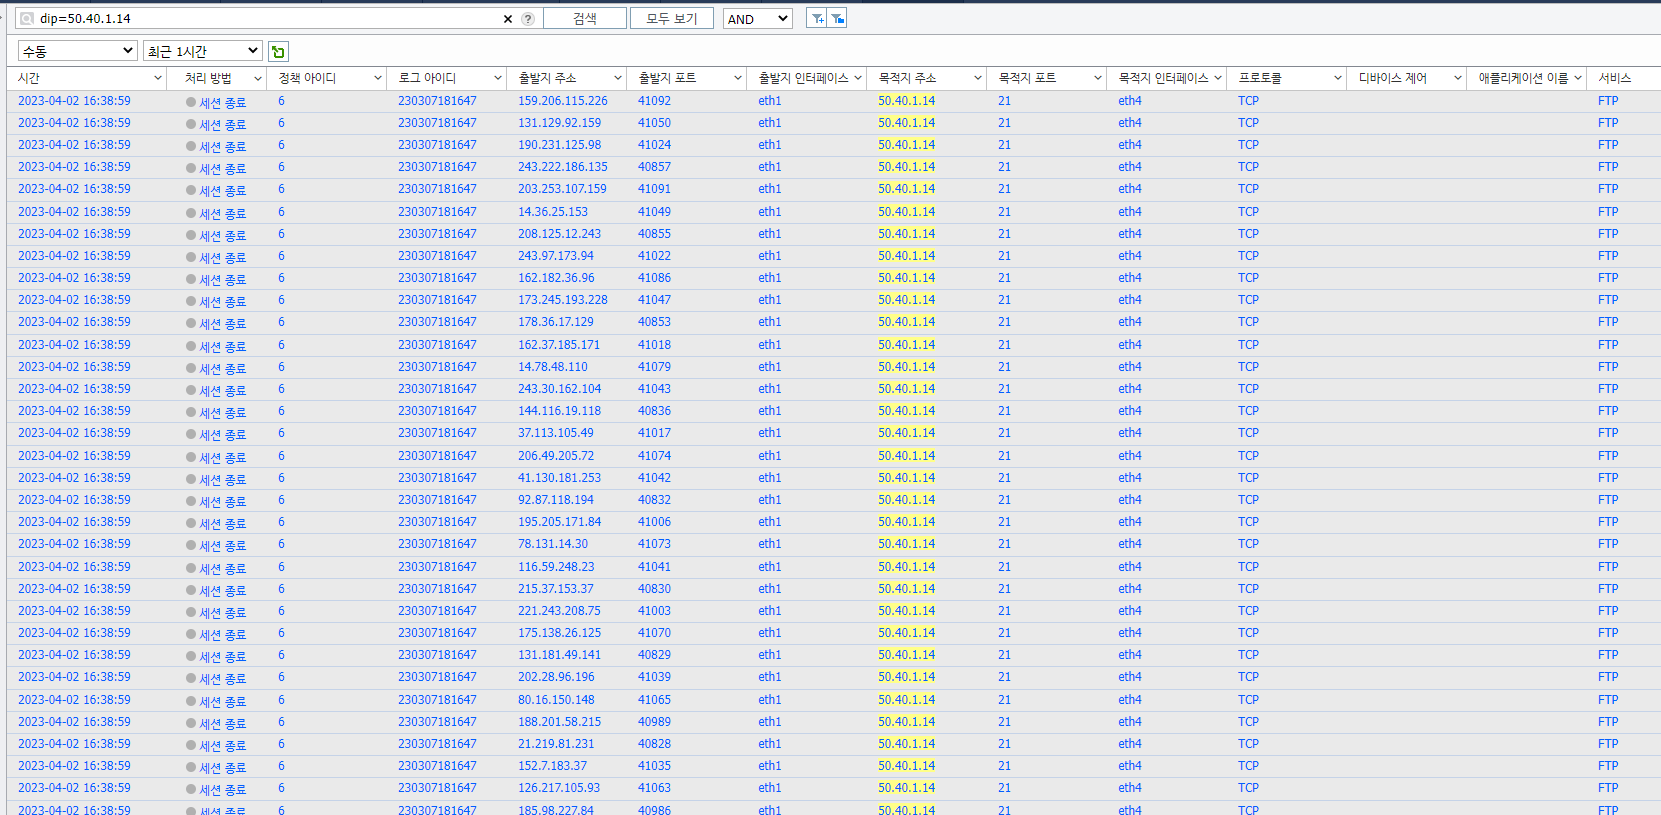
로그를 자세히 들여다 보면
무작위 ip에서 출발하여 admin ip로 TCP프로토콜과 FTP서비스를 통해 들어오며 트래픽이 전부 174인 것을 알 수 있다
Admin PC 정책 설정
따라서, 이러한 트래픽을 막기 위해
IPv4정책 설정에서
모든 범위에서 admin으로 들어오는 FTP서비스를 차단하는 정책을 설정하였고

로그 확인시 다음과 같이 FTP서비스로 들어온 DOS공격들이 차단된것을 확인 가능하다
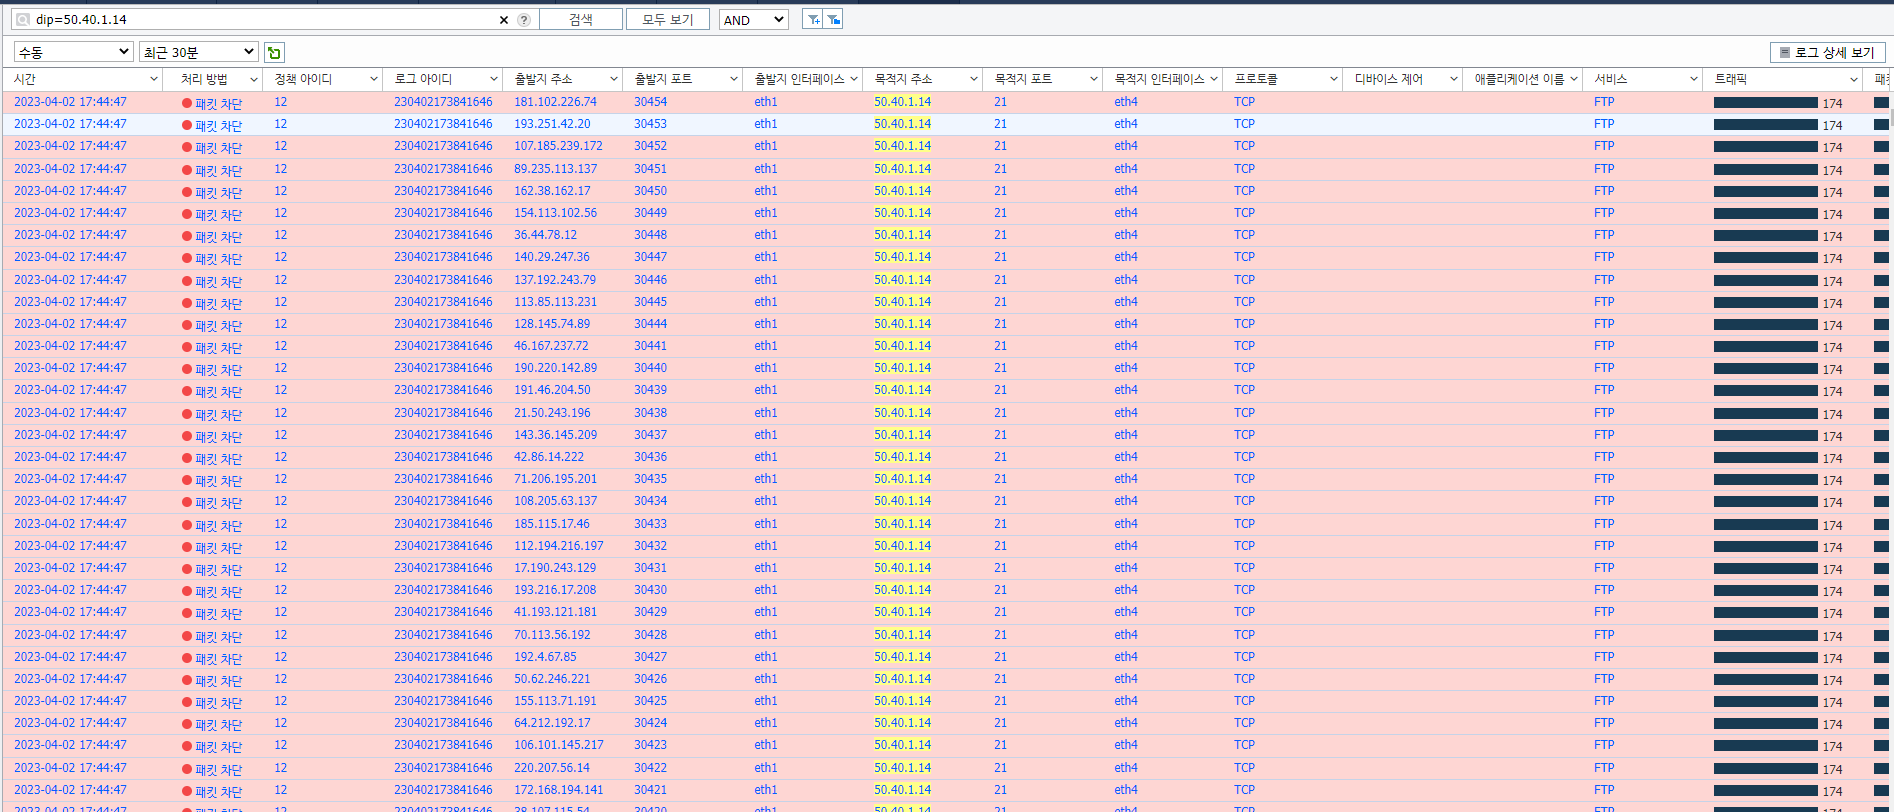
하지만 모든 FTP서비스를 막는것은 다른 이용에 있어 피해가 있기에
다른 방법을 더 찾아야한다고 본다
예를 들어 트래픽 양이 174로 동일하기에 174의 양으로 들어오는 트래픽을 차단하거나 등등